
10月21日の夜、日本のインターネットが一斉に動いた。世界のWebサイトの約7割で使われているプログラミング言語「PHP」に、深刻度CVSS v4.0で9.2となる脆弱性が2件発覚。「php2shell」と名付けられたこの脆弱性を受け、ウマ娘やグランブルーファンタジー、刀剣乱舞ONLINEなどの人気ゲームが夜の緊急メンテナンスに入り、コドモンやBASE、さくらのレンタルサーバといった身近なサービスも相次いで停止した。首相官邸や警視庁サイバーが対応を呼びかける異例の事態になる一方で、「一般人は何もしなくていい」という説明と、「本当にそれで大丈夫なのか」という声がXで交わされている。さらに発見の経緯を追うと、この脆弱性を見つけたのはセキュリティ企業のAIだったことが分かっている。

「php2shell」とは。認証なしでサーバーを乗っ取れる2件の脆弱性
まず、何が起きたのかを整理する。
| 項目 | 内容 |
|---|---|
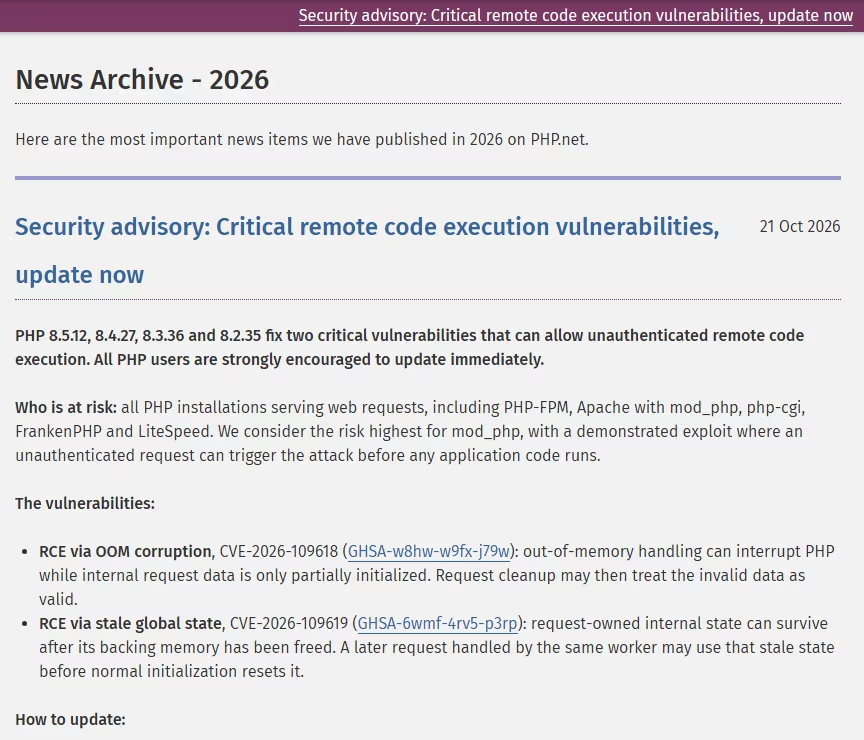
| 通称 | php2shell |
| 該当する脆弱性 | CVE-2026-109618、CVE-2026-109619 の2件 |
| 深刻度 | どちらも CVSS v4.0 スコア 9.2(クリティカル) |
| できること | 認証なしでサーバー上の任意コードを実行(RCE) |
| 影響の範囲 | WordPress・Laravel・Symfony など様々な構成で攻撃が再現 |
| 修正版 | PHP 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 |
| 公開時刻 | 2026年10月21日 22時40分頃(日本時間) |
セキュリティ企業GMO Flatt Securityの検証によると、2件ともメモリ管理の不具合(Use After Free)に起因し、「一般的な構成において任意コードに繋がる」という。攻撃が成立すると、攻撃者はサーバーを乗っ取り、機密データを盗み出したり、Webサイトを書き換えたりできる。IPAも10月20日に事前注意喚起を出し、10月21日午後11時の修正パッチ公開に合わせて対応を呼びかけた。
恐ろしいのは影響の広さだ。攻撃の再現に必要なPHPの機能には、初期設定でオンになっているものが含まれる。WordPressのような定番ソフトでも再現するとされており、「世界の約8割のサイトを支えるPHPに、認証なしで乗っ取れる欠陥が発覚」という表現で拡散された。
見つけたのはAIだった。「Patch the Planet」で発見から対策まで
この騒動で、最も注目されているのが発見の経緯だ。
GIGAZINEのまとめによると、php2shellの2件の脆弱性は、OpenAIが2026年6月に発表したセキュリティイニシアチブ「Patch the Planet」の一環として見つかった。セキュリティ企業Califが1つ目の脆弱性を8月1日にAIで発見して8月11日にPHPに報告、8月21日に2つ目を発見。Google傘下のWizも、Califとは独立して8月19日に脆弱性を発見し、8月24日に報告していた。
つまり、人間のセキュリティ研究者ではなく、AIを使った調査が世界を動かす脆弱性を見つけたことになる。対応の場でも、OpenAIのCodex SecurityチームとGoogle GeminiチームがPHPのセキュリティチームと協力してパッチの検証に関わり、Google Cloud、Cloudflare、AWS、Microsoft、Akamaiなどのインフラ各社が緩和策を準備した。
「AIが脆弱性を見つけ、AIが防御を支える」最初の大型事例として注目する声がある一方で、「AIが脆弱性を見つけられるなら、攻撃者も同じ道具を使える。現状のデジタル空間の仕様は、これから出てくるAIの能力に耐えられない」という指摘も拡散されている。発見と攻撃、両方の速度が上がる時代になったこと自体が、この騒動の一番新しいところだ。
なぜ「夜11時ヨーイドン」なのか。前倒し公開という異例の対応
ここからが、エンジニアの世界が一変した瞬間だ。
本来、脆弱性は公になる前にこっそり修正するのが定石だ。だが今回は、修正準備中の情報が事前に漏れてしまった。PHPのセキュリティチームは計画を前倒しし、10月20日に「10月21日14時(世界標準時)に緊急リリースする」と事前告知。日本時間の10月21日23時、世界中で同時に修正版が公開された。
この方式がエンジニアにとって過酷なのは、修正版の公開が、そのまま攻撃手法の公開でもあるからだ。修正パッチの差分を解析すれば脆弱性の場所が分かる。つまり「23時からは、世界中の攻撃者と同じ情報を持って対応せよ」ということになる。
「23時まで安全という話ではありません。すでに攻撃の実演とされる動画が先行して公開されている」という注意喚起も広がった。Flatt Securityの調査でも「悪用できると主張するコードが、既にインターネット上に出回り始めている」と報じられている。Calif自身がWordPressやphpMyAdminを標的としたエクスプロイトの実証動画を公開しており、攻撃の再現性は実証済みだった。
「一般人は何もしなくていい」は本当か。Xで交わされた両論
ここが、この騒動を多くの人が見ている場所にした論点だ。
「慌てる必要はない」という説明。 繰り返し発信されたのは、「主にサイト運営者・サーバー管理者が更新対応する問題で、現時点で情報漏洩が確認されたわけではない」という事実だ。国家サイバー統括室も首相も、呼びかけているのはサイト運営者への更新依頼が中心。衆議院議員の足立康史は「一般の方が過度に慌てる必要はありませんが、この件に便乗した詐欺メッセージなどが出回るおそれがある」と注意を呼びかけた。
その一方で、「他人事だと思っていいのか」という声。 「一般人は必要以上に騒ぐ必要無いって言われてるけど、これ要するに母親が笑顔で『愛してるわ』って言いながら我が子をクローゼットに隠すシーンと同じことが起きてますよね?」という比喩が1.4万いいねを集めた。「大丈夫」という言葉の裏にある緊張感を、多くの人が直感的に受け取った形だ。
事実として見るなら、個人のスマホやPCが直接攻撃される話ではなく、対応するのはWebサービスを運営する側。ただし、自分の会員情報やクレジットカード番号を預けているサーバーが乗っ取られうる事件なので、「自分には関係ない」と言い切れるかは、利用しているサービスの対応にかかっている。国家サイバー統括室が「修正パッチの適用が困難な場合は、ウェブサイト等を一時的に停止させることもリスク低減のために有効」とまで発信していた点を見ると、行政が想定している緊急度は「一般人がのんびり見ていられる」状況ではない。
詐欺への注意も実際に必要だ。「PHPの脆弱性であなたの情報が漏洩しています。こちらから対処してください」といった便乗メッセージや不審な「対策アプリ」への誘導は、こうした騒ぎのたびに出てくる。一般人側の「今日しておきたいこと」は、実は更新対応ではなく、不審なメッセージに釣られないことになる。
ゲーム各社が夜の緊急メンテ。「徹夜で直します」という声
10月21日夜の日本のゲーム界隈は、緊急メンテナンスのお知らせで埋まった。
| サービス | 対応 |
|---|---|
| ウマ娘 プリティーダービー | 23時頃から緊急メンテ → 開始を22時に前倒し |
| グランブルーファンタジー | 23時頃から緊急メンテ → 開始を22時に前倒し |
| 刀剣乱舞ONLINE | 22時より緊急メンテナンス |
| Fate/Grand Order | 関連サイトの一部で緊急メンテナンス |
| プリンセスコネクト!Re:Dive | 23時頃からメンテナンス |
| ニコニコ | 対応のためメンテナンス入り(生放送・アカウント機能は影響外と運営が説明) |
| コドモン | サービス全停止 |
| BASE / さくらのレンタルサーバ / pictSQUARE など | 緊急メンテナンス |
運営側の負担は計り知れない。「昼休み中の夫にPHP脆弱性の話をしたら『何それ……』と言ったきり部屋にこもり、出てきたと思ったら『本日徹夜での作業となりました』とだけ残して消えた」という投稿は4.7万いいねを超えて拡散され、当日夜のエンジニアの実態を伝えた。
プレイヤー側には不便をこぼす声が集まる一方で、「今回のサービス停止なんかは『災害』みたいな物なので、どうか各社がやっている緊急メンテナンスについては暖かい目で見守っていただければ」という呼びかけも1.2万いいねに達した。夜23時に遊ぼうとしていたユーザーと、夜23時に戦っていたエンジニア、両方の夜が潰れた。
「対応は夜通し。Xで呟いてる場合じゃない」という温度差
この騒ぎの中で一番拡散されたのは、首相の発信でもIT媒体の速報でもなく、エンジニアの本音だった。
「XでPHP脆弱性wwwとか呟いていつも通りの一日を過ごす皆と、インターネットの崩壊を阻止する側」という温度差の投稿は5万いいね近くまで伸びている。IT mediaの解説記事「23時前の今、分かっていることだけを、ITが苦手な人向けに書きます」が9,000いいねを集めたことも、普段PHPに関心のない層までこの話が届いたことを示している。
一般人が今できること
php2shellそのものの修正は、Webサイトやゲームを運営する側の仕事だ。一般の利用者ができることはシンプルで、
- 利用しているサービスの公式X・公式サイトの発表を確認する(脆弱性対応のメンテナンス告知は正常な対応)
- 「脆弱性が見つかったのでパスワードを再設定してください」といった不審なメール・DMに反応しない(実在の対応と偽った詐欺が出回る時期)
- 「自分の情報を預けているサービスが、夜中に徹夜で守ってくれた」という事実だけ残る
逆に言えば、「一般人は何もしなくていい」という言葉は「何も起きない」ではなく「運営側が何とかする」という意味だ。自分の情報は、その夜徹夜した誰かのサーバーの上にある。
よくある質問
Qphp2shellとは何ですか?
PHPに発覚した2件の脆弱性(CVE-2026-109618、CVE-2026-109619)の通称です。どちらもCVSS v4.0で9.2のクリティカル評価で、認証なしでサーバー上の任意コードを実行できる恐れがあります。
Q一般人のスマホやPCにも影響がありますか?
直接の影響はありません。この脆弱性の対象はPHPが動作するWebサーバー側で、修正対応もサイト運営者・サーバー管理者が行うものです。ただし、自分の情報を預けているWebサービスのサーバーが対象になるため、利用サービスの公式発表の確認と、便乗詐欺への注意が大事とされています。
Qいつ、どうやって修正されたのですか?
日本時間2026年10月21日22時40分頃、PHPから緊急のセキュリティリリース(8.5.12 / 8.4.27 / 8.3.36 / 8.2.35)が公開されました。本来は非公開で準備する予定が情報漏れの恐れが生じたため、事前告知の上で前倒し公開されています。
Qウマ娘やグラブルがメンテナンスなのはこの影響ですか?
はい。運営の発表はいずれも「PHPの脆弱性対応に伴うメンテナンス」です。ウマ娘とグランブルーファンタジーは開始時刻を23時から22時に前倒しし、刀剣乱舞ONLINEやFate/Grand Order、プリンセスコネクト!Re:Dive、ニコニコなども対応しました。
Q発見したのは本当にAIなのですか?
セキュリティ企業CalifとGoogle傘下のWizが、OpenAIのセキュリティイニシアチブ「Patch the Planet」の一環としてAIを用いて脆弱性を発見したと報じられています。Califが8月1日に1件目、Wizが8月19日に独立して発見し、それぞれPHPに報告していました。
Q自分で対応が必要な人は誰ですか?
自社でPHPを動かしているサイト運営者・サーバー管理者です。対応できない場合は、国家サイバー統括室が「一時的な停止もリスク低減に有効」と案内しています。レンタルサーバーやCMS(WordPressなど)の自動更新に任せている場合は、運営元の告知を確認するのが確実です。
まとめ。10月22日時点で分かっていること
- PHPに通称「php2shell」と呼ばれる脆弱性2件(CVE-2026-109618/109619、CVSS v4.0 9.2)が発覚し、10月21日22時40分頃に緊急修正版が公開された
- 発見はOpenAIの「Patch the Planet」イニシアチブのもと、CalifとWizがAIを用いて独立に行い、Codex・GeminiなどのAIチームが対策に協力した
- 修正版公開は攻撃手法の公開でもあるため、エンジニアたちは夜11時の「ヨーイドン」に備えて徹夜で対応した
- ウマ娘・グラブル・刀剣乱舞・FGOなど人気ゲームや、コドモン・BASE・さくらのレンタルサーバなど生活サービスも緊急メンテナンスに入った
- 「一般人は対応不要・現時点で漏洩は未確認」という説明と、「大丈夫と言い切れるのか」という声が両立したまま残っている
- 一般人側に必要なのは更新対応ではなく、公式発表の確認と便乗詐欺への注意
出典・参照
- IPA「PHPのセキュリティリリース公開予定に関する注意喚起」: https://www.ipa.go.jp/security/security-alert/2026/pre-alert20261021.html
- ITmedia NEWS「PHPに「緊急」レベルの脆弱性2件 修正版を日本時間21日深夜に公開へ、事前準備を呼び掛け」: https://news.yahoo.co.jp/articles/e00101d8f14c5db14ef1ee6e56e2dbcf816ec2e3
- GIGAZINE「PHPの重大脆弱性「PHP2Shell」はセキュリティ企業のCalifとWizがAIを用いて発見しOpenAIの枠組みを使って対策したことが判明」: https://gigazine.net/news/20261022-php2shell-wiz-openai-calif/
- GMO Flatt Security Blog「PHPの重大な脆弱性「php2shell」(CVE-2026-109618、CVE-2026-109619)の概要と対応指針」: https://blog.flatt.tech/entry/php2shell
※本記事は2026年10月21日〜22日の公開情報とX上の発信に基づく。