
PayPayの不正利用報告がSNSで拡がり、「連携口座にあったお金を全部盗られた」という投稿が5万いいねを集め、知恵袋では関連の質問が上位に並んでいる。ただし、この騒動を一次情報に戻して整理すると、実態は「PayPayが破られた話」ではなく、不審なリンクから入れた偽アプリがスマホを遠隔操作し、そのスマホのPayPayが勝手に動いた話だ。PayPayは9月7日に注意喚起を出し、大阪府警も9月16日に偽アプリ「TikTok18+(プラス)」への警戒を呼びかけている。補償は原則として全額が適用される。拡散の中で混ざり始めている3つの話と、今日やるべき2つの確認を整理する。

騒動の基本情報。SNSの話と一次情報の対応表
| SNSで拡散されている話 | 一次情報 |
|---|---|
| 「PayPayがハッキングされた」 | PayPayは9月7日、不審なアプリのダウンロードへの注意喚起を出した。公式ストア外のアプリを入れた端末が第三者に遠隔操作され、身に覚えのない送金・決済が起きていると説明 |
| 「SMS認証が突破された」 | 端末そのものが遠隔操作されていれば、そのスマホに届くSMSも読まれる。「突破」ではなく、スマホごと持っていかれている状態 |
| 「PayPayが地銀6行のチャージを不正利用対応で停止」 | 10月23日告知の10月30日〜31日の停止は、金融機関による計画メンテナンス。不正利用対応との関係は公式には書かれていない |
| 「被害は補償されない」 | 公式ヘルプでは第三者による心当たりのない請求は原則全額補償。条件は60日以内の申請と警察への被害届など |
起点となった「うちの親がPayPayから不正利用されて紐付けてた口座にあったお金全部盗られたらしい」という投稿は50,037いいねに達し、「PayPayの不正利用で50万円減った話。銀『PayPayへの出金が七回あります』客『朝からスマホ何故か圏外』」という、手口を示唆する報告も拡散された。個別の被害投稿の詳細を第三者が裏取ることはできないが、「スマホが圏外になる=端末の遠隔操作」という指摘は、公式の注意喚起と重なる部分だ。
一次情報。PayPayと大阪府警が9月に出していた注意喚起
PayPayは2026年9月7日、「不審なサイトやリンク先からのアプリのダウンロードにご注意ください」というお知らせを出した。不審なSMS・メール・SNS広告のリンクから、公式ストア以外のアプリを入れた端末が、第三者に遠隔操作され、PayPayで身に覚えのない送金・決済が起きているという内容だ。
大阪府警も9月16日、SNS広告やメールで誘導され、公式ストアの外から直接インストールさせる偽アプリ「TikTok18+(プラス)」への注意喚起を出した。東洋経済の報道では、TikTok本体とは無関係の偽アプリとされている。偽アプリを入れるとユーザー補助(アクセシビリティ)の権限を通じて画面の読み取りや操作が可能になり、スマホに届く認証SMSも第三者に見られる状態になる。
つまり、今拡散されている被害報告の多くは、「PayPayのセキュリティが突破された」のではなく、入口としてのスマホが先に乗っ取られていたという構造の話だ。これは、対策の優先順位を大きく変える。
割れた両論①。「口座紐付けを全部外すべき」という声
騒動が拡がる中で最初に拡散された対策は、「PayPayと銀行口座の紐付けを全部外せ」「PayPayをやめるべき」というものだ。紐付け口座から全額が抜かれたとされる報告がある以上、 生活費の入った口座を決済アプリに繋ぎっぱなしにすることへの警戒は合理的で、「使っていない口座」「使わないカード」を紐付けているなら外す価値は確かにある。
割れた両論②。「やめる必要はない、見る場所が違う」という声
対して、セキュリティ関係者の整理では、「入口は紐付けではなくスマホの乗っ取り」なので、紐付けを外しても乗っ取られたスマホではクレジットカードもネットバンキングも同じ目に遭う。PayPayをやめても、同じスマホで別のアプリが狙われる。「公式ストア以外から入れたアプリがないか」を確認するのが本丸で、口座の紐付けはその次、という優先順位だ。
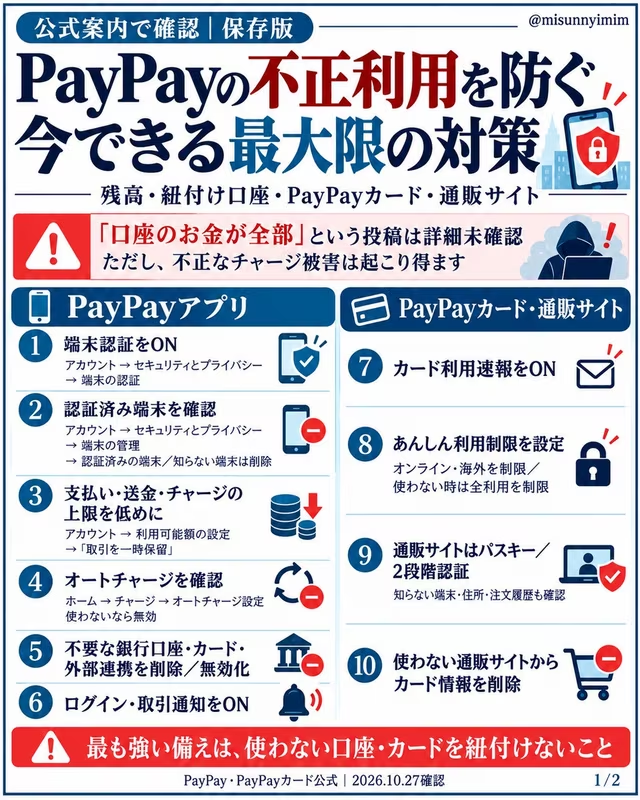
この立場からの対策まとめが4,306いいねを集めた。端末認証をオンにする、認証済み端末に知らないものがないか確認する、支払い・送金・チャージの上限を下げる、オートチャージを見直す、ログイン・取引通知をオンにする、あんしん利用制限を設定する、という10項目で、「最も強い備えは、使わない口座・カードを紐付けないこと」と締められている。
なお、SNSで「地銀6行からのチャージ停止は不正利用への対応」と語られている部分は混同だ。PayPayの10月23日の告知では、秋田銀行、池田泉州銀行、鳥取銀行、四国銀行、大分銀行、西日本シティ銀行の6行からのチャージと口座の新規登録を10月30日午後11時から31日同11時59分まで停止するとされ、理由は金融機関による計画メンテナンス。CNET Japanの報道もこの説明に沿っている。
被害に遭ったら。補償は原則全額、ただし条件と順番がある
PayPayの公式ヘルプでは、第三者による心当たりのない請求は原則として全額が補償される。条件は、損害発生から60日以内に申請すること、事前に警察への被害届を出すこと、家族や同居人による利用でないこと、重大な過失がないこと。審査には2〜3か月かかる。
手順として大事なのは順番だ。まず端末を機内モードにして遠隔操作を止め、取引履歴と不審なアプリをスクリーンショットで残し、警察(#9110)に被害届を出してから補償申請を行う。警察への届出が先、という順番を知らないと補償申請が動かない。
今日やること。確認は2つだけ
整理すると、個人が今日やることは2つに絞られる。
- スマホに「公式ストア以外から入れたアプリ」がないか見る(Android)。設定→アプリ→すべてのアプリで入れた覚えのないものを確認し、設定→ユーザー補助で心当たりのないアプリがオンになっていないかを見る。オンならオフにしてからアンインストール。iPhoneは公式ストア外からの直接インストールができない作りのため、今回の経路の被害は起きにくいと報道されているが、偽サイトへのフィッシングは別問題なのでログイン通知・利用通知はオンにしておく
- PayPayの取引履歴と通知設定を見る。身に覚えのない送金・チャージ・決済がないかを確認し、利用通知・送金通知をオンにする
「銀行に行ったら『PayPayへの出金が7回、合計48万円』と言われた」「朝からスマホが何故か圏外だった」という報告の組み合わせは、まさに端末遠隔操作の流れと一致する。こうした報告が複数出ている状況では、「自分は大丈夫」と何も見ないで過ごすことが、今回一番危険な選択になる。
なお、騒動の拡散過程では「報告が相次ぐ」と「地銀のチャージ停止」が1つのポストに混ざって拡散され、「PayPayが不正利用対応で停止」という誤解が育った。情報の出所を分けて読むことが、この手の騒ぎでは何よりの対策になる。
- PayPayは9月7日に、公式ストア外アプリからの遠隔操作・不正送金への注意喚起を出した
- 大阪府警は9月16日に偽アプリ「TikTok18+」の注意喚起を出した(東洋経済が10月9日に報道)
- 補償は第三者による心当たりのない請求が原則全額補償。60日以内の申請と警察への被害届が必要
- 「地銀6行のチャージ停止」(10/30〜31)は計画メンテナンスで、不正利用対応と公式には書かれていない
- 個別の被害投稿(50万円・30万円など)の金額や経緯は第三者が裏取れる情報ではなく、公表された被害統計はまだ出ていない
よくある質問
QPayPayそのものがハッキングされたのですか?
いいえ。公開された一次情報(9月7日のPayPayの注意喚起、9月16日の大阪府警の注意喚起)では、不審なSMS・メール・SNS広告のリンクから公式ストア以外の偽アプリを入れた端末が遠隔操作され、その端末のPayPayが勝手に動かされたという構造が説明されています。PayPayのシステムそのものが破られたという発表は出ていません。
Q被害に遭った場合、お金は戻りますか?
PayPayの公式ヘルプでは、第三者による心当たりのない請求は原則として全額が補償されます。条件は、損害発生から60日以内に申請すること、事前に警察への被害届を出すこと、家族・同居人による利用でないこと、重大な過失がないことです。審査には2〜3か月かかります。
Q銀行口座の紐付けは全部外すべきですか?
使っていない口座や生活費の入った口座を紐付けているなら、外す・別の少額口座に変える価値はあります。ただし、公開された整理では入口は口座の紐付けではなくスマホの乗っ取りなので、紐付けだけ外しても乗っ取られたスマホでは他のアプリやカードも同じ危険にさらされます。先にスマホの偽アプリ確認をするのが優先です。
Q「地銀6行がチャージ停止」はこの騒動との関係ですか?
関係は公表されていません。10月23日告知の10月30日〜31日の停止は、秋田銀行・池田泉州銀行・鳥取銀行・四国銀行・大分銀行・西日本シティ銀行の6行からのチャージと口座新規登録が対象の、金融機関による計画メンテナンスです。SNSで不正利用対応として語られている部分は混同に当たります。
QiPhoneでも同じ被害は起きますか?
公式ストア以外からの直接インストールができない作りのため、今回の経路(偽アプリの直接インストール)での被害は起きにくいと報道されています。ただし偽サイトにIDとパスワードを入力するフィッシングは別の話なので、PayPayのログイン通知・利用通知はオンにしておくことが勧められています。
まとめ。10月28日時点で確認できていること
- SNSで拡散されている「PayPayから全額盗られた」は、PayPayが破られた話ではなく、偽アプリを入れたスマホが遠隔操作された話(9月7日のPayPay注意喚起・9月16日の大阪府警注意喚起)
- 偽アプリ「TikTok18+」はSNS広告やメールで誘導され、公式ストアの外から直接インストールさせるもの。TikTok本体とは無関係
- 補償は第三者による心当たりのない請求が原則全額補償。60日以内の申請と警察への被害届(先)が条件で、審査は2〜3か月
- 「SMS認証が突破された」は誤解で、SMSが届くスマホ自体が乗っ取られている状態
- 「地銀6行のチャージ停止」は10月23日告知の計画メンテナンス。不正利用対応としての停止ではない
- 今日やることは2つ。Androidの「ユーザー補助」に知らないアプリがオンになっていないかの確認と、PayPayの取引履歴・通知設定の確認
- 「口座紐付けを全部外す」より先にやることがそこにある。使わない口座・カードの紐付け解除は併せて合理的
出典・参照
- PayPay「不審なサイトやリンク先からのアプリのダウンロードにご注意ください」(2026年9月7日): https://paypay.ne.jp/notice/20260907/s-01/
- CNET Japan「PayPay、マルウェア感染スマホで「身に覚えのない送金」…公式ストア外アプリの削除を呼びかけ」: https://japan.cnet.com/article/35252367/
- CNET Japan「PayPay、地銀6行からのチャージと口座登録を一時停止 10月30日夜〜31日」(2026年10月26日): https://japan.cnet.com/article/35253961/
- PayPay「メンテナンスのお知らせ(一部金融機関口座からのチャージ停止)」(2026年10月23日): https://paypay.ne.jp/notice/20261023/m-01/
※本記事は2026年9月〜10月の公開情報に基づく。偽アプリ「TikTok18+」の詳細は大阪府警の注意喚起(2026年9月16日)と東洋経済の報道(2026年10月9日)を参照。